 VKSECURITY
correcao de seguranca
10 artigos
CISA confirma três falhas no coração do Linux sendo exploradas em ataques
A agência de cibersegurança dos Estados Unidos incluiu três vulnerabilidades do kernel do Linux no catálogo de falhas comprovadamente exploradas, com prazo de correção em três dias e exigência de perícia nos sistemas. Exigem acesso local — e é aí que mora o risco em servidor compartilhado.
LER ARTIGO
Um link e o site da sua empresa é invadido: a falha no WordPress que exige apenas um clique do administrador
A falha batizada de Click2Shell faz o WordPress instalar um tema escolhido pelo atacante quando um administrador logado abre um link. Encadeada com um defeito no tema, vira execução de código no servidor do site. Nota 9.6, correção liberada, e vale conferir hoje quem é administrador do seu site.
LER ARTIGO
Um e-mail comum derruba o próprio sistema que filtra e-mails da empresa
Uma falha nota 9.8 no gateway de e-mail da Cisco permite executar comandos como administrador — bastando enviar um e-mail preparado para o endereço da empresa. Está sendo explorada desde antes de a Cisco saber, e não existe contorno: só a atualização resolve.
LER ARTIGO
Invadiram um provedor inteiro pela VPN do firewall — e deixaram uma porta para voltar
Pesquisadores reconstruíram uma invasão a um provedor de internet que começou por uma falha antiga na VPN do firewall. Os criminosos entraram, coletaram chaves e senhas, copiaram a base de clientes e instalaram uma ferramenta legítima de acesso remoto para voltar quando quisessem. A falha tinha correção desde 2024.
LER ARTIGO
Falha na AWS permitia driblar restrições e alcançar as credenciais da máquina
A Amazon corrigiu uma falha no agente que gerencia as máquinas na nuvem: um usuário autenticado conseguia contornar as restrições de encaminhamento de porta e alcançar o serviço interno que entrega as credenciais temporárias da instância. Atualizar o agente é simples, e vale conferir hoje.
LER ARTIGO
Nota 10 de gravidade: a falha da Cisco que dá acesso total ao firewall já está sendo explorada
Uma falha com a nota máxima de gravidade no sistema que gerencia os firewalls da Cisco permite assumir o controle total sem senha nenhuma. A correção saiu em março, mas os ataques começaram em agosto — e alcançaram quem não aplicou. Se a sua empresa usa Cisco na borda, esta é a checagem da semana.
LER ARTIGO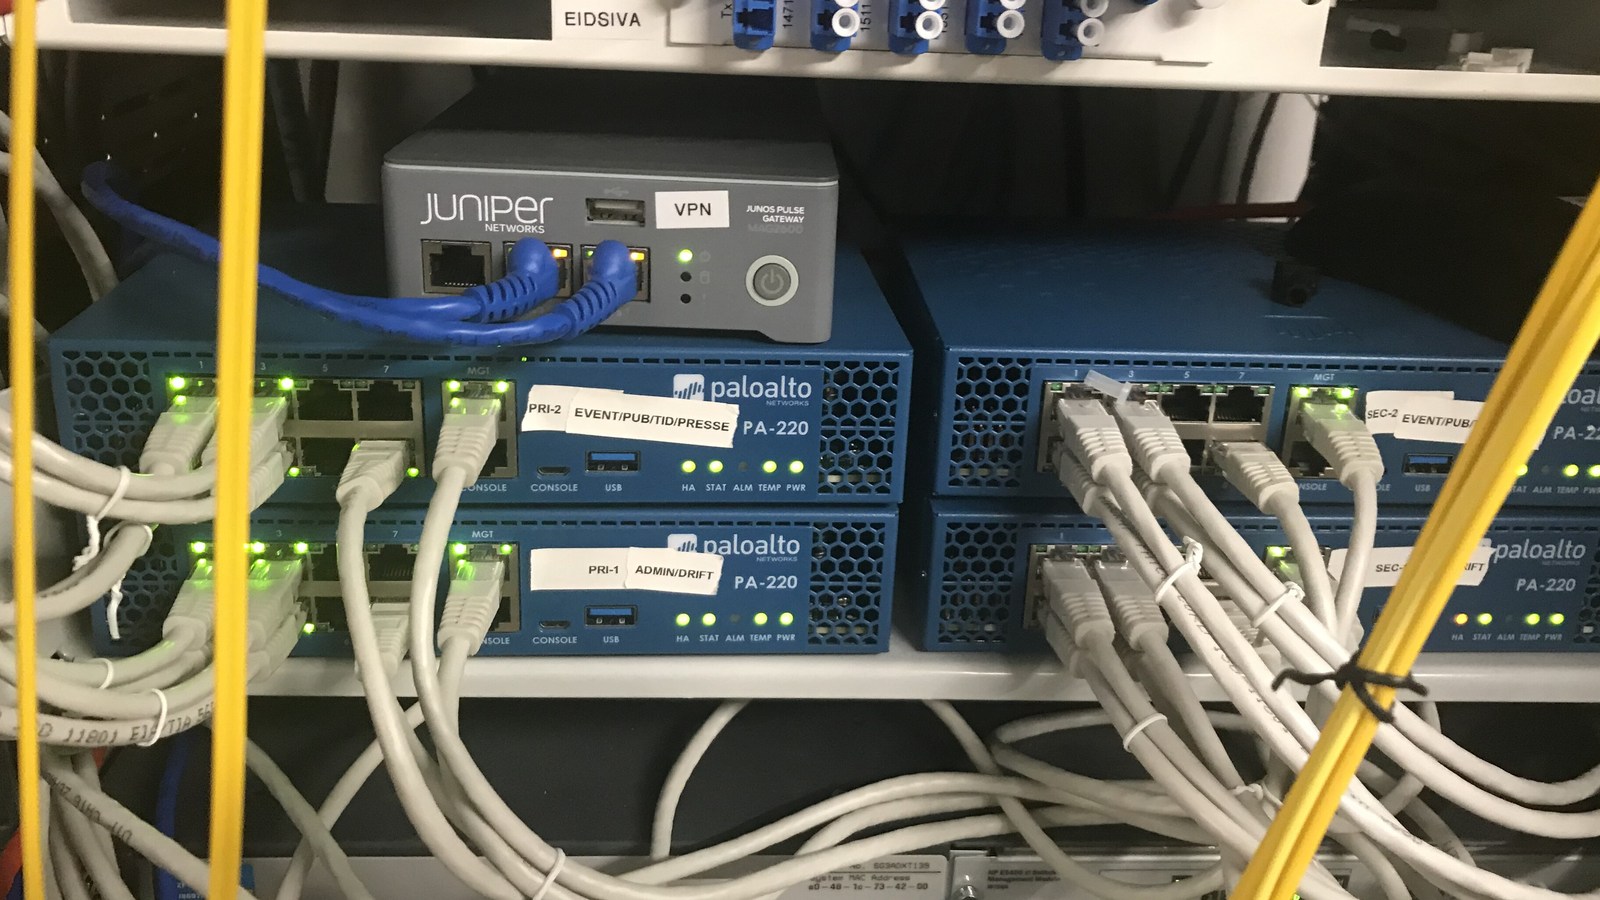
Falha grave no firewall da Palo Alto: nota 9.2 e execução de código sem senha
A Palo Alto Networks corrigiu uma falha de nota 9.2 no PAN-OS que permite a um invasor sem senha executar código como administrador nos firewalls físicos. Ainda não há ataques conhecidos, o que torna esta a semana ideal para atualizar — antes que a engenharia reversa do remendo vire exploração.
LER ARTIGO
Duas falhas nota 9.8 na VPN da Check Point: quem trabalha remoto entra por essa porta
A Check Point corrigiu duas falhas críticas que permitem executar código nos seus equipamentos sem nenhuma senha, aproveitando a checagem de certificado feita na hora de estabelecer a VPN. É a porta por onde o time remoto entra todo dia. Ainda não há ataques conhecidos — a janela para corrigir é agora.
LER ARTIGO
Falha no firewall FortiGate está sendo explorada e já infectou 178 equipamentos
Uma falha no sistema dos firewalls FortiGate permite executar comandos sem senha e está sendo usada em ataques: 178 equipamentos confirmadamente infectados depois de varreduras contra mais de 30 mil endereços. A correção existe. O problema é o firewall ser, em muitas empresas, o aparelho que ninguém atualiza.
LER ARTIGO
Falha crítica no Exchange deixa 22 mil servidores de e-mail à mercê de invasores
Uma falha grave no Microsoft Exchange permite que um invasor assuma as caixas de e-mail de toda a empresa. A correção existe desde agosto, mas quase 22 mil servidores no mundo continuam abertos — e já há código de ataque público circulando. Quem ainda roda Exchange no próprio servidor precisa agir hoje.
LER ARTIGO